비밀번호가 사라진다고?|요즘 자꾸 보이는 ‘패스키’가 무엇인지 알아봤습니다

“요즘 구글과 아이폰에서 보이는 패스키란 무엇일까요? 비밀번호와의 차이부터 지문·얼굴정보의 저장 방식, 피싱에 강한 이유, 스마트폰 분실 시 대처법까지 Google·Apple·FIDO 공식자료를 바탕으로 쉽게 설명합니다.”
요즘 구글이나 여러 앱에 로그인하다 보면 예전에는 잘 보이지 않던 단어가 나타납니다.
‘패스키(Passkey)’
처음 보면 조금 당황스럽습니다.
비밀번호를 입력하지 않고 지문이나 얼굴 인식만으로 로그인하라고 하는데,
“이게 정말 안전한가?”
“내 지문이나 얼굴 정보가 인터넷으로 전송되는 건 아닐까?”
“휴대폰을 잃어버리면 계정까지 잃어버리는 것 아닐까?”
저도 이런 부분이 궁금했습니다.
그래서 Google, Apple, FIDO Alliance의 공식 자료를 직접 확인해봤습니다.
알고 보니 패스키는 단순히 비밀번호 입력을 편하게 만든 기능이 아니었습니다.
우리가 오랫동안 사용해온 로그인 방식 자체를 바꾸려는 기술에 더 가까웠습니다.
패스키가 도대체 뭘까?
가장 쉽게 설명하면 이렇습니다.
비밀번호 대신 내가 가진 기기를 이용해 본인임을 증명하는 로그인 방식입니다.
예를 들어 구글 계정에 로그인할 때 긴 비밀번호를 입력하는 대신 스마트폰의 지문, 얼굴 인식 또는 화면 잠금 PIN으로 본인을 확인할 수 있습니다.
여기서 중요한 점이 있습니다.
내 얼굴이나 지문 자체가 비밀번호가 되어 인터넷으로 전송되는 것은 아닙니다.
Google은 패스키 로그인에 사용하는 지문이나 얼굴 등의 생체정보가 기기에 남아 있으며 Google에 공유되지 않는다고 설명합니다.
아이폰 역시 Face ID, Touch ID 또는 기기 암호를 이용해 패스키 사용자를 인증합니다.
비밀번호와 무엇이 다른 걸까?
우리가 사용하는 일반적인 비밀번호는 일종의 ‘비밀문자’입니다.
예를 들어 어떤 사이트에 로그인하기 위해 내가 비밀번호를 입력하고, 서비스는 입력된 정보가 맞는지 확인합니다.
문제는 사람이 이 비밀문자를 알고 있다는 것입니다.
알고 있으니 다른 사람에게 알려줄 수도 있고,
가짜 사이트에 잘못 입력할 수도 있고,
여러 사이트에서 같은 비밀번호를 반복해서 사용할 수도 있습니다.
패스키는 방식이 다릅니다.
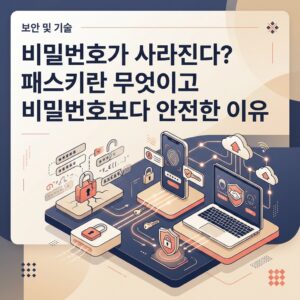
패스키는 공개키 암호화 기술을 사용합니다.
계정을 등록하면 서로 연결된 암호화 키 한 쌍이 만들어집니다.
그중 하나는 서비스에 등록되고, 중요한 다른 하나는 사용자의 기기 등에 안전하게 보관됩니다.
로그인할 때 비밀번호라는 비밀문자를 서버에 보내는 대신 이 암호화 구조를 이용해 ‘내가 올바른 인증수단을 가지고 있다’는 사실을 증명합니다.
쉽게 비유하면 비밀번호가 “암호를 말해서 문을 여는 방식”이라면,
패스키는 “내가 가진 열쇠로 문을 여는 방식”에 조금 더 가깝습니다.
패스키가 피싱에 강한 이유
이 부분이 제가 패스키를 알아보면서 가장 중요하다고 느낀 점입니다.
우리가 가짜 은행 사이트나 가짜 로그인 페이지에 속는 이유 중 하나는 진짜 사이트와 화면이 너무 비슷하기 때문입니다.
사람은 속을 수 있습니다.
그래서 가짜 사이트에 아이디와 비밀번호를 직접 입력해버릴 수 있습니다.
패스키는 특정 웹사이트나 앱에 연결되어 작동하도록 설계돼 있습니다.
FIDO Alliance는 FIDO 인증이 공개키 암호화를 사용해 피싱에 강한 인증(phishing-resistant authentication)을 제공한다고 설명합니다.
Google 역시 패스키는 비밀번호처럼 적어두거나 복사하거나 실수로 다른 사람에게 전달할 수 없기 때문에 피싱 공격에 더 강하다고 안내합니다.
즉,
사람에게 “가짜 사이트인지 완벽하게 구별하라”고 요구하는 대신 기술 자체가 위험을 줄이는 방향으로 바뀌고 있는 것입니다.
이 점은 디지털 기술이 익숙하지 않은 사람에게 특히 의미가 있다고 생각합니다.
그렇다면 얼굴이나 지문이 유출될 위험은 없을까?
패스키를 처음 접하면 가장 걱정되는 부분입니다.
“지문으로 로그인하면 구글이 내 지문을 가지고 있는 것 아닌가?”
그렇지 않습니다.
Google은 패스키에 사용하는 지문이나 얼굴 인식 정보가 기기에 저장되고 Google과 공유되지 않는다고 명확히 설명합니다.
Apple도 패스키가 공개키 암호화를 기반으로 하며 로그인 과정에서 사용되는 생체 인증은 사용자의 기기에서 처리되는 구조를 설명하고 있습니다.
즉,
Face ID나 지문은 패스키를 사용할 사람인지 기기에서 확인하기 위한 수단이지, 웹사이트에 전달하는 새로운 비밀번호가 아닙니다.
이 차이를 이해하면 패스키가 훨씬 덜 낯설어집니다.
휴대폰을 잃어버리면 어떻게 될까?
여기서 또 하나의 걱정이 생깁니다.
패스키가 스마트폰에 있다면 휴대폰을 잃어버렸을 때 다른 사람이 내 계정에 들어갈 수 있지 않을까요?
그래서 스마트폰 화면 잠금 자체가 중요해집니다.
Google도 개인적으로 소유하고 사용하는 기기에만 패스키를 만들 것을 안내하고 있습니다.
다른 사람이 내 기기를 잠금 해제할 수 있다면 그 사람이 패스키를 이용할 가능성이 있기 때문입니다.
반대로 기기를 분실했다면 Google 계정의 보안 설정에서 해당 기기의 패스키를 제거할 수 있습니다.
Apple 생태계에서는 패스키를 iCloud 키체인에 저장하고 동일한 Apple 계정으로 로그인한 기기에서 사용할 수 있습니다.
결국 패스키 시대에는,
“비밀번호를 잘 외우는 것”에서 “내 기기를 안전하게 관리하는 것”으로 보안 습관의 중심이 이동하는 셈입니다.
다른 사람 컴퓨터에서는 어떻게 로그인할까?
이것도 실제 생활에서는 중요합니다.
내 패스키는 스마트폰에 있는데 PC에서 로그인해야 하는 경우가 있기 때문입니다.
Google에서는 지원되는 컴퓨터에서 휴대전화의 패스키를 이용할 수 있습니다.
PC 화면에 나타난 QR 코드를 스마트폰으로 스캔하고 휴대폰에서 지문·얼굴·PIN 등으로 본인을 확인하는 방식입니다.
아이폰에서도 비슷한 방식으로 다른 기기에 표시된 QR 코드를 스캔해 아이폰에 저장된 패스키를 사용할 수 있습니다.
그래서 패스키를 사용한다고 반드시 한 기기에서만 로그인해야 하는 것은 아닙니다.
그렇다고 지금 비밀번호가 모두 사라진 것은 아닙니다
여기서는 조금 주의해야 합니다.
‘패스키 시대가 왔다’는 말을 보고 당장 모든 비밀번호가 없어졌다고 생각하면 안 됩니다.
아직 패스키를 지원하지 않는 웹사이트와 서비스도 있습니다.
Google 역시 패스키를 만들더라도 기존 계정의 인증 및 복구 수단이 자동으로 제거되는 것은 아니라고 안내합니다.
Apple도 패스키를 지원하는 웹사이트와 앱에서 사용할 수 있다고 설명합니다.
즉 현재는,
비밀번호 중심 시대에서 패스키를 함께 사용하는 시대로 이동하는 과정이라고 이해하는 편이 정확합니다.
패스키를 사용할 때 제가 기억하려는 세 가지
패스키를 조사하고 나니 오히려 주의해야 할 부분은 단순했습니다.
첫째, 공용 컴퓨터나 다른 사람의 기기에 내 패스키를 함부로 만들지 않습니다.
둘째, 스마트폰 화면 잠금을 반드시 설정합니다.
셋째, 기기를 분실하면 계정의 로그인 기기와 패스키를 확인합니다.
패스키 자체가 강력한 인증 방식이라도 사용하는 기기 관리가 허술하면 안전하다고 할 수 없습니다.
기술이 어려워진 것이 아니라 보이지 않게 된 것일 수도 있습니다
예전에는 보안을 위해 우리가 해야 하는 일이 많았습니다.
영문 대문자를 넣고,
숫자를 넣고,
특수문자를 넣고,
사이트마다 다른 비밀번호를 만들고,
몇 달마다 바꾸라는 안내까지 받았습니다.
문제는 사람이 이 모든 것을 기억하기 어렵다는 것입니다.
그래서 같은 비밀번호를 여러 곳에서 사용하거나 종이에 적어놓는 일이 생겼습니다.
패스키는 그 문제를 다른 방향에서 해결하려는 기술입니다.
사람에게 더 복잡한 비밀번호를 기억하라고 요구하는 대신 기기와 암호화 기술이 더 많은 일을 맡는 것입니다.
처음에는 ‘패스키’라는 이름부터 어렵게 느껴졌습니다.
하지만 원리를 알고 나니 오히려 목적은 단순했습니다.
비밀번호를 더 복잡하게 만드는 것이 아니라, 비밀번호에 덜 의존하게 만드는 것.
앞으로 로그인 화면에서 ‘패스키로 로그인’이라는 문구를 만나더라도 당황할 필요는 없습니다.
새로운 비밀번호를 하나 더 외우라는 뜻이 아닙니다.
오히려 우리가 수십 년 동안 사용해온 ‘비밀번호를 입력하는 로그인’에서 벗어나기 위한 변화라고 이해하면 됩니다.
bobogreen


댓글 0
첫 댓글을 남겨보세요.